Hay una pregunta que hago cuando una empresa me dice que ya está "usando inteligencia artificial": ¿quién tiene la capacidad de detenerla? No quién contrató la plataforma, ni quién conoce mejor el modelo, ni quién tiene acceso a la cuenta corporativa, tampoco quien desarrolló el código. Quién tiene la autoridad para decir que un caso de uso no pasa a producción porque el riesgo supera al beneficio. La respuesta suele tardar, y esa tardanza es el diagnóstico del caso de uso.
Cuando publiqué la primera versión de este texto, en marzo de 2026, mi preocupación era que muchas organizaciones estaban incorporando inteligencia artificial sin una política formal. Hoy podemos decir que en México, alrededor de 6 de cada 10 organizaciones no cuentan todavía con un marco formal de gobernanza de IA plenamente definido y aplicado; pero en América Latina, la falta de políticas formales también sigue siendo relevante, aunque los porcentajes publicados varían desde cerca de 22% hasta más de 90% dependiendo de la muestra y el concepto medido.
Sin criterios sobre qué información podía utilizarse, qué herramientas estaban autorizadas, qué debía revisar una persona y quién respondía cuando algo salía mal. Meses después cambiaría una cosa de aquella tesis. Una política es necesaria y por sí sola no modifica casi nada. El verdadero cuello de botella no es escribir la política. Es gobernarla.
El estudio mexicano de Accenture, IPADE Business School y el Consejo de Empresas Globales reporta que:
| Situación de gobernanza de IA | Proporción de organizaciones en México |
|---|---|
| Tiene un marco formal de gobernanza definido y aplicado | 36.4% |
| Tiene el marco aún en desarrollo | 52.3% |
| Sin marco definido y aplicado | 63.6% |
Fuente: Accenture, IPADE Business School y Consejo de Empresas Globales.
Pero hay un matiz importante: ese 63.6% no significa que todas carezcan por completo de iniciativas. Más de la mitad está "en desarrollo"; por ello, no es correcto equiparar automáticamente "sin gobernanza aplicada" con "sin ninguna política, comité, protocolo o control".
Además, la adopción avanza más rápido que la institucionalización:
- 66% de las grandes empresas mexicanas continúa en pilotos, pruebas aisladas o experimentación estructurada con IA.
- Sólo 13.5% ha logrado escalarla exitosamente de manera integrada en el núcleo del negocio, según la cobertura del reporte.
- En otra medición, 55% de las compañías mexicanas encuestadas reporta utilizar IA de manera constante.
- El Banco de México encontró que 24.3% de las empresas nacionales de más de 100 trabajadores usaba o planeaba usar IA en los siguientes 12 meses; entre quienes la usan o planean usarla, 61.1% estaba aún evaluando su conveniencia o realizando pilotos.
Política, gobernanza y controles no son lo mismo
Las tres palabras suelen mezclarse y en operación conviene separarlas. La política dice qué principios acepta la organización, qué usos permite, cuáles restringe y cuáles prohíbe. La gobernanza establece quién toma esas decisiones, quién autoriza excepciones, quién clasifica el riesgo, quién supervisa, quien paga y quién responde. Los controles convierten todo lo anterior en algo verificable.
Una empresa puede tener una política impecable guardada en SharePoint y una gobernanza inexistente (conozco al menos una). Si nadie sabe quién aprueba el desarrollo de un nuevo agente, si un área carga información confidencial en una sesión free de ChatGPT sin revisión, si Marketing publica contenido generado con IA sin trazabilidad o si Recursos Humanos "desarrolla" un sistema para apoyar decisiones comerciales sin haber definido sus límites, el documento existe pero el control brilla por su ausencia.
En Grupo Fórmula me correspondió desarrollar la política corporativa de inteligencia artificial que después aprobó el CEO y que se convirtió en la base del marco institucional de IA Responsable. El aprendizaje importante vino después: escribir qué debe hacerse es relativamente sencillo; conseguir que una organización pueda demostrar que efectivamente lo hace es otra disciplina.
La gobernanza empieza cuando alguien tiene que decidir
Es fácil hablar de ética de la IA cuando todos están de acuerdo. La gobernanza empieza cuando dejan de estarlo. Operaciones quiere lanzar. Tecnología dice que puede hacerlo. Legal identifica una exposición. Seguridad Informática pregunta dónde quedarán los datos. Capital Humano descubre que el sistema puede afectar a colaboradores. Finanzas pregunta cuánto cuesta mantenerlo. Y alguien tiene que decidir.
Ese alguien no puede ser siempre TI, tampoco siempre Legal, y mucho menos el proveedor que vendió la solución. Uno de los errores que veo con mayor frecuencia es convertir la gobernanza de IA en un problema exclusivamente tecnológico. La IA atraviesa demasiadas funciones para vivir dentro de una sola. Un modelo puede ser técnicamente correcto y jurídicamente inviable; puede ser jurídicamente posible y reputacionalmente desastroso; puede superar ambas pruebas y carecer de sentido económico. Puede incluso funcionar perfectamente y fracasar. Eso último ya me ocurrió.
Cuando funcionar no basta
El proyecto de la vocera de inteligencia artificial del Club América es probablemente el caso que más modificó mi manera de pensar la gobernanza. El proyecto funcionó. Algunos de sus videos en Instagram alcanzaron entre 1.2 y 2.4 millones de visualizaciones, la tecnología hacía lo que debía hacer y la audiencia estaba ahí. La reacción negativa en redes terminó volviéndolo insostenible.
La lección fue incómoda porque obligaba a abandonar una idea muy cómoda para quienes venimos de tecnología: que un sistema que funciona y cumple sus métricas es un sistema exitoso.
¿Quién va a defender esta decisión cuando llegue la fricción? Eso también es gobernanza.
El riesgo reputacional no aparece en una prueba de latencia, no se corrige aumentando la precisión del modelo y no desaparece porque el comité técnico haya aprobado la arquitectura. Un proyecto público necesita patrocinio institucional suficiente para sobrevivir al desacuerdo.
NAT nació antes de que usáramos de manera cotidiana la expresión "gobernanza de IA". Salió al aire en 2023, terminó siendo tema de una entrevista editorial del Reuters Institute de la Universidad de Oxford y con el tiempo evolucionó hacia una operación permanente y hacia otros sistemas de producción y distribución asistidos por inteligencia artificial. El control editorial apareció mucho antes que el vocabulario formal: había temas que podían publicarse y otros que requerían revisión, errores que obligaban a retirar una pieza, decisiones editoriales que una máquina no debía tomar. Después formalizamos el principio. En TVOAI News la automatización interviene en una parte considerable del proceso y la publicación final conserva verificación humana.
La supervisión humana se coloca donde cambia la responsabilidad, y ese matiz importa más de lo que parece. Poner a una persona a revisar cada salida de un sistema de bajo riesgo destruye buena parte de la eficiencia que justificaba automatizarlo. Quitarla donde una decisión afecta reputación, dinero, derechos o información pública es irresponsable. La pregunta operativa es en qué punto del proceso deja de ser aceptable que la máquina actúe sola.
El riesgo cambia con el contexto
Una demostración de IA conversacional en una feria tecnológica y un sistema desplegado en una institución financiera pueden utilizar tecnologías parecidas y no son el mismo proyecto. En banca aparecen privacidad, identidad, acceso, seguridad, trazabilidad y cumplimiento institucional. Los despliegues que realizamos en entornos financieros tuvieron que operar bajo ese tipo de controles: gestión de riesgo de modelos, privacidad desde el diseño, gestión de identidad y acceso.
De ahí se sigue algo que conviene decir con claridad: no existe una gobernanza única para todos los casos de IA. Existe un marco común, y los controles cambian con el riesgo. Es la misma lógica de los marcos internacionales. El AI Risk Management Framework del NIST se organiza alrededor de cuatro funciones, gobernar, mapear, medir y gestionar, y plantea la gobernanza como una función transversal durante todo el ciclo de vida del sistema. La norma ISO/IEC 42001 lleva esa lógica al sistema de gestión: políticas, procesos y controles que deben establecerse, mantenerse y mejorarse de forma continua. Ninguna de las dos trata de llenar formatos. Ambas tratan de administrar decisiones.
El avatar conversacional de Diego Rivera en el Museo Anahuacalli llevó el problema a otro territorio. Ahí no estaba en juego solamente la exactitud técnica, sino un legado cultural vinculado además a lo que hoy entendemos con mexicanidad. El reto era mayúsculo. El sistema no podía "imaginar" lo que Diego Rivera habría pensado sobre un asunto que nunca abordó, ni sacrificar rigor histórico para producir una conversación más entretenida llena de alucinaciones. Por eso el proyecto invirtió el orden habitual: primero la curaduría, después la tecnología. Las respuestas se construyeron a partir de materiales institucionales, las validó el museo y solo entonces se incorporaron al sistema. En lugar de permitir generación abierta en tiempo real, el motor recupera respuestas aprobadas dentro de un corpus curatorial, y cuando una pregunta queda fuera de ese dominio el sistema reconoce el límite. Esa decisión reduce una capacidad aparente del sistema y mejora el producto. La gobernanza funciona así con frecuencia: la pregunta útil deja de ser cuántas cosas puede hacer la inteligencia artificial y pasa a ser cuáles debe hacer.
La IA en la sombra crece sin pedir permiso
Hay otro fenómeno que he aprendido a tomar mucho más en serio. Un colaborador descubre una herramienta que le permite terminar en veinte minutos algo que antes le tomaba dos horas. La empieza a usar. Después sube una presentación, luego un contrato, después una base de datos. Nadie actuó con mala intención, y ese es precisamente el problema: la mayoría de la IA en la sombra nace de personas intentando trabajar mejor.
Prohibir todas las herramientas externas rara vez resuelve el fenómeno; consigue que el uso deje de ser visible. La respuesta necesita reglas comprensibles y alternativas institucionales que la gente prefiera usar. Si la herramienta autorizada tarda veinte pasos y la no autorizada resuelve el problema en dos, la política terminará perdiendo. Una organización madura elimina las razones que hacen atractiva la IA en la sombra y pone límites claros donde el riesgo lo exige.
Los marcos de gobernanza fracasan cuando solo los entiende quien los diseñó. Un colaborador no debería estudiar cincuenta páginas de política corporativa para saber si puede analizar un reporte de resultados con una IA generativa. Y por eso he terminado prefiriendo una clasificación operativa mucho más sencilla:
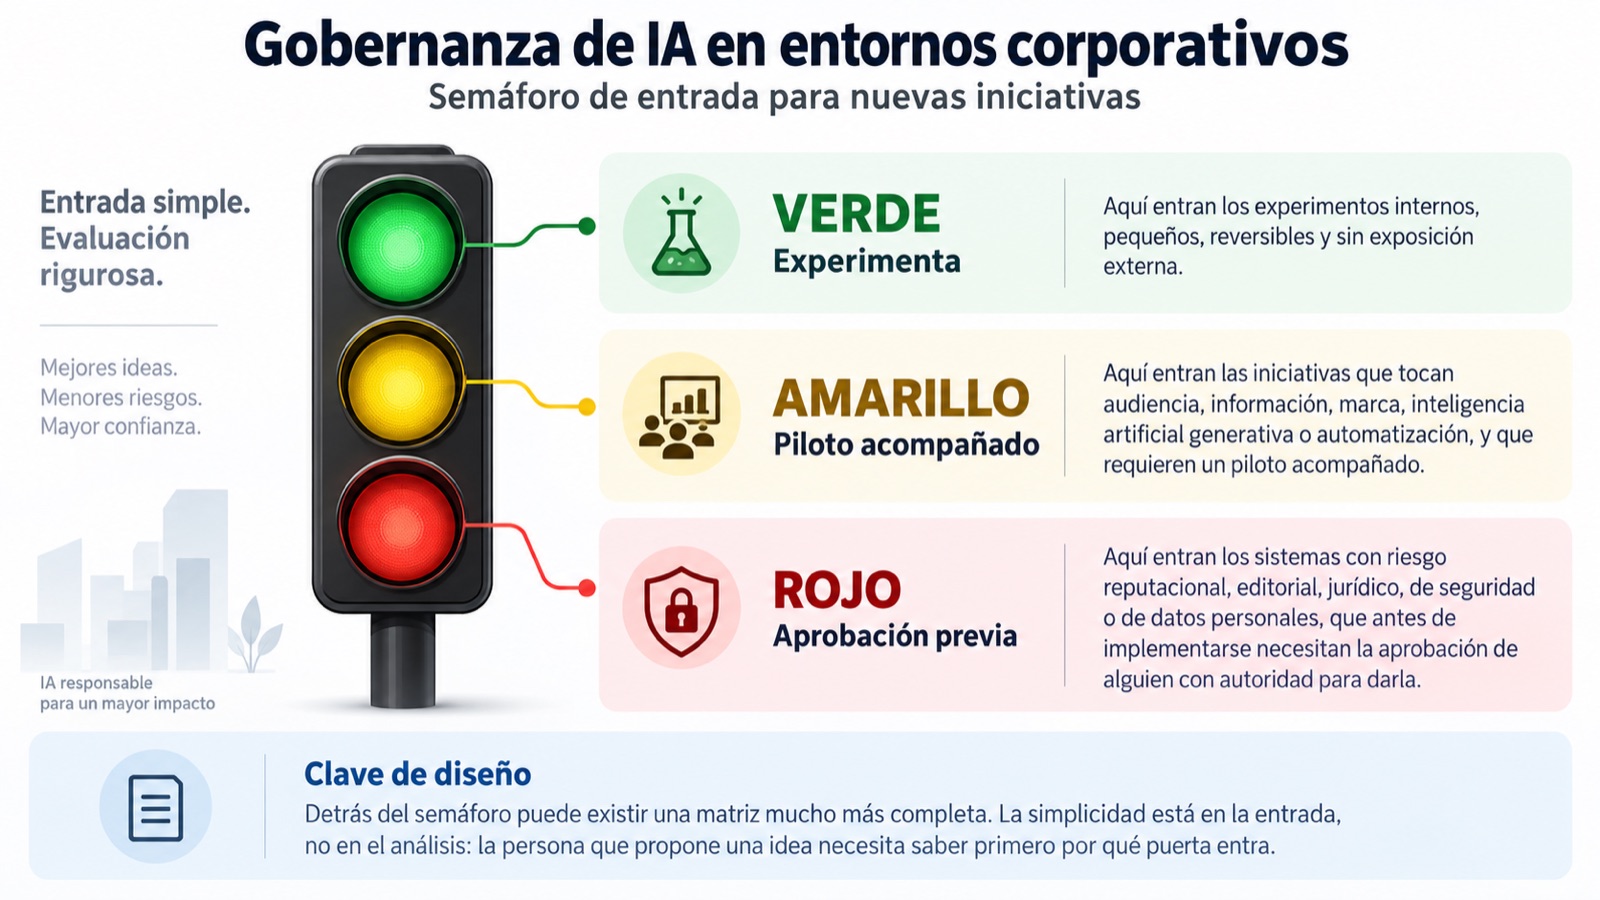
Detrás del semáforo puede existir una matriz mucho más completa. La simplicidad está en la entrada, no en el análisis: la persona que propone una idea necesita saber primero por qué puerta entra.
Un control que no deja evidencia no sirve
Esta es probablemente la diferencia más importante entre una política de IA y un sistema real de gobernanza. La política puede decir que los sistemas de alto riesgo requieren aprobación humana. El auditor hará otra pregunta: dónde está la evidencia de que ocurrió.
Por eso los controles deben producir trazabilidad. De un sistema relevante debería poder reconstruirse quién es su responsable de negocio, con qué finalidad se autorizó, qué clasificación de riesgo recibió, de dónde vienen los datos y cómo se tratan, qué proveedor y qué modelo están detrás, qué evaluación previa se hizo, quién aprobó, qué pruebas se corrieron, qué versiones existen, dónde quedó definida la supervisión humana, qué incidentes ocurrieron, qué cambió después y cuándo toca revisarlo. No todos los proyectos necesitan la misma profundidad documental; pretenderlo sería burocracia. Pero cualquier sistema relevante necesita dejar una huella suficiente para reconstruir por qué fue autorizado y bajo qué condiciones. La memoria de una reunión no sirve para eso.
La regulación ya dejó de ser una conversación futura
Durante varios años fue posible hablar de regulación de inteligencia artificial como algo que eventualmente llegaría. Ese tiempo terminó. Desde el 2 de agosto de 2026 comenzaron a aplicarse en la Unión Europea nuevas obligaciones de transparencia para determinados sistemas de IA: informar cuando una persona está interactuando con una máquina, por ejemplo, y establecer identificación para cierto contenido generado o manipulado artificialmente. La Comisión Europea también empezó a ejercer nuevas facultades de aplicación del AI Act. Las reglas específicas para varios sistemas considerados de alto riesgo tienen calendarios posteriores: diciembre de 2027 para determinados usos del Anexo III y agosto de 2028 para IA incorporada en ciertos productos regulados, tras los ajustes europeos de 2026.
Ese calendario es tiempo de preparación. Para una empresa latinoamericana que vende en Europa, utiliza proveedores globales, procesa información de ciudadanos de distintas jurisdicciones o simplemente aspira a convertirse en proveedor de una multinacional, la gobernanza dejó de poder diseñarse mirando únicamente la legislación local. Los estándares empiezan a viajar con los clientes.
Quién firma
Toda arquitectura de gobernanza termina llegando a dos preguntas poco sofisticadas: quién firma y quién responde. El responsable técnico puede certificar que la arquitectura cumple las condiciones previstas. Seguridad puede evaluar la exposición tecnológica. Legal puede determinar obligaciones y restricciones. Operaciones debe defender que existe una razón para construir el sistema. Pero alguien tiene que ser dueño de la decisión. Para proyectos relevantes, mi preferencia hoy es que exista un responsable de negocio claramente identificado y un mecanismo de aprobación proporcional al riesgo, porque cuando todos son responsables nadie lo es.
El Chief AI Officer ocupa aquí una posición incómoda. Se le pide vigilar y al mismo tiempo vender, y su trabajo real es otro: diseñar el sistema mediante el cual la organización puede decir sí, no o todavía no, con criterios repetibles. Eso es arquitectura institucional.
Lo que cambiaría si empezara de nuevo
Si mañana tuviera que construir el marco otra vez, no comenzaría escribiendo la política. Comenzaría por un inventario: qué IAs utiliza ya la organización, quién las utiliza, con qué datos, para tomar qué decisiones, qué sale al exterior, qué ocurre de manera automática, qué proveedor puede ver información de la empresa y qué sistema puede afectar a una persona. Pero añadiría una pregunta que entonces no habría formulado con la misma claridad: quién está dispuesto a utilizar la IA por encima de los intereses de la organización. Porque el riesgo no siempre está en el modelo. A veces está en la persona que convierte una herramienta poderosa en instrumento de una agenda propia, aun cuando para hacerlo comprometa a su líder, exponga a su equipo o ponga en riesgo el negocio. En esos casos, la gobernanza también exige tomar decisiones sobre personas: limitar accesos, retirar responsabilidades o apartar de posiciones críticas a quien ha demostrado que no distingue entre iniciativa personal y responsabilidad institucional. Las reglas vendrían después. Antes hay que saber qué tecnología existe, quién la controla y, sobre todo, en manos de quién no debería estar.
Definiría desde el primer día una clasificación de riesgo sencilla y un propietario para cada caso de uso. Crearía una ruta rápida para los experimentos de bajo riesgo, porque si todo necesita comité la organización aprenderá a ocultar los experimentos. Reservaría la revisión multidisciplinaria para los casos que de verdad la necesitan. Haría de la supervisión humana una decisión explícita de diseño y no una frase genérica colocada al final del documento. Y obligaría a que cada control importante produzca evidencia.
Invertiría también mucho antes en cultura, porque aprendí algo que no aparece con suficiente claridad en los marcos técnicos: una política que la gente teme produce clandestinidad, y una política que la gente entiende produce mejores decisiones. Pero la cultura también debe proteger a la organización de otro riesgo menos técnico y, a veces, más peligroso: el surgimiento de supuestos "artistas de la IA" o "gurús" cuya principal habilidad consiste en impresionar al comité directivo con una presentación impecable, y convertir ese efecto de novedad en autoridad real sobre decisiones que no están preparados para tomar. La capacidad de comunicar importa, pero no puede sustituir experiencia operativa, criterio de riesgo, conocimiento del negocio ni responsabilidad sobre las consecuencias. Una organización madura debe evitar a toda costa que el entusiasmo escénico se convierta en poder de decisión. La IA no debe quedar en manos de quien mejor la vende internamente, sino de quien pueda demostrar que sabe gobernarla, operarla y responder cuando algo sale mal.
Gobernar para poder construir
Durante mucho tiempo tratamos la innovación y el control como fuerzas opuestas. El control correcto permite asumir riesgos que de otro modo serían indefendibles. Un banco puede utilizar inteligencia artificial porque existen límites. Un museo puede permitir que Diego Rivera "converse" con sus visitantes porque existe un corpus curatorial que fija dónde termina su voz. Eso es gobernanza: la arquitectura mediante la cual una institución transforma incertidumbre en decisiones que puede explicar y sostener ante quien se las reclame.
Vuelvo a la pregunta del principio. Cuando le pregunto a un director quién puede detener la inteligencia artificial que ya opera en su empresa, la respuesta que busco cabe en un nombre, un puesto y un correo. Casi nunca la obtengo. Sospecho que en la mayoría de las organizaciones esa firma se va a asignar tarde, después del primer incidente que obligue a cancelar un proyecto o pagar una indemnización.
Durante un tiempo más, no firmar va a seguir costando menos que firmar.
— Oswaldo Alejandro Aguilar Castro
"Creando universos posibles."
Fuentes